
Julian Prieto. Analista de Contrainteligencia y Ciberamenazas con sólida formación técnica en el rastreo de amenazas híbridas, operaciones de influencia adversarial y metodologías OSINT. Certificado por Treadstone 71 en Cyber Intelligence Tradecraft y formado bajo los marcos de seguridad de la Agencia de Seguridad y Contrainteligencia de Defensa de EE. UU. (DCSA). Enfocado en el análisis de amenazas no cinéticas, manipulación de narrativas y guerra de la información para respaldar la resiliencia estratégica y civil-militar.
Áreas Clave de Especialización
Contrainteligencia y Amenazas Híbridas: Identificación, rastreo y mitigación de vectores de ataque complejos y coordinados. Operaciones de Influencia: Análisis de la velocidad de producción narrativa, saturación informativa y desinformación algorítmica. Inteligencia de Fuentes Abiertas (OSINT): Aplicación de metodologías avanzadas de tradecraft para el mapeo de infraestructura hostil. Guerra de la Información: Estudio especializado del dominio cognitivo para fortalecer la toma de decisiones y la resiliencia institucional.
1. BLUF (Sumario Ejecutivo)
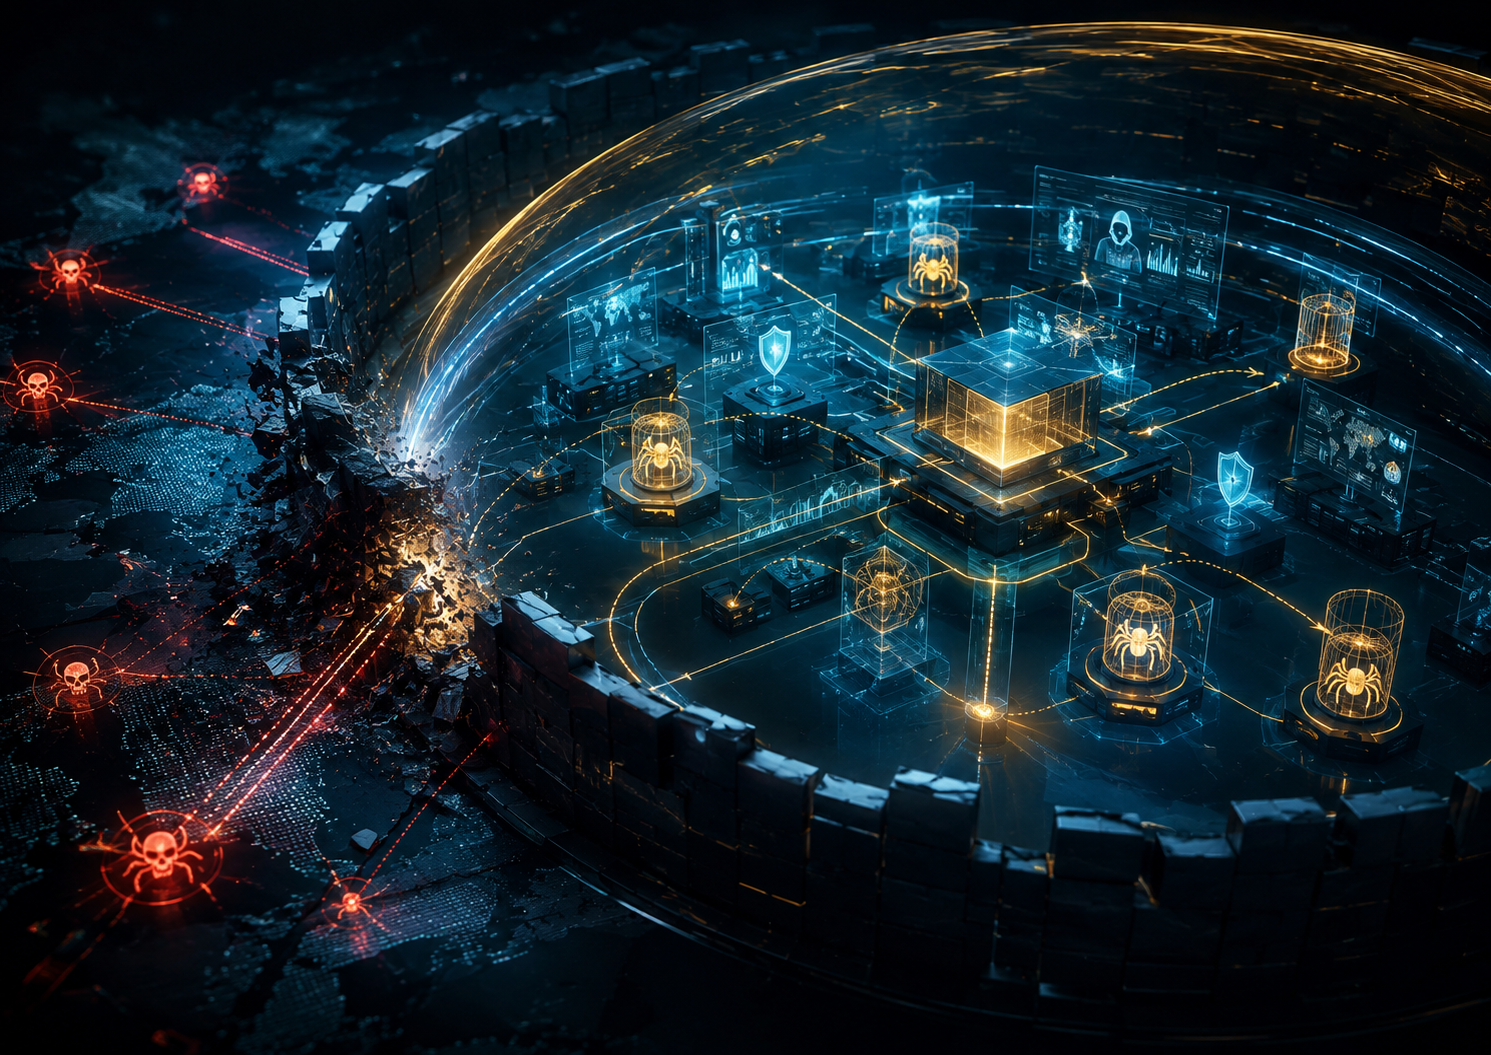
En el actual ecosistema de amenazas globales, los modelos de defensa perimetral pasiva
empleados tradicionalmente por las Empresas Militares y de Inteligencia Privadas (PMCs/PICs)
han perdido su eficacia ante adversarios avanzados. Este informe establece que la seguridad
corporativa y operativa exige un cambio de paradigma imperativo: abandonar la mera contención para adoptar estrategias de engaño activo, la asunción sistemática de brechas (Assume Breach) y la manipulación deliberada del ciclo de decisión del oponente (bucle OODA). La protección de activos críticos ya no depende de fortificar muros invisibles, sino de convertir el propio entorno operativo en un sistema de contrainteligencia ofensiva.
2. El Fin de la Defensa Perimetral Pasiva
Durante décadas, la arquitectura de seguridad de las PMCs y PICs se ha cimentado en la
premisa de mantener al intruso fuera de los sistemas y de los canales de información confidencial mediante cortafuegos, controles de acceso estrictos y disuasión jurídica. Sin embargo, la asimetría de recursos con actores estatales hostiles y ciberdelincuentes sofisticados garantiza que, dado el tiempo suficiente, cualquier perímetro defensivo convencional sea vulnerado. Bajo las dinámicas operativas contemporáneas, confiar exclusivamente en la defensa pasiva equivale a ceder la iniciativa estratégica al adversario, limitando a la organización a un rol reactivo y vulnerable a la exfiltración silenciosa de datos.
3. El Marco de Assume Breach (Asumir la Brecha)
El núcleo del nuevo paradigma defensivo radica en la adopción del principio de Assume Breach.
Este enfoque operativo parte de la convicción inquebrantable de que los sistemas, las redes y
los canales de comunicación ya han sido infiltrados o comprometidos por agentes hostiles.
La transición hacia este modelo implica:
- Eliminación de la confianza implícita: Ningún nodo interno o canal de comunicación se
considera intrínsecamente seguro. - Segmentación radical: Restricción estricta del flujo de información interna para limitar el
movimiento lateral del intruso en caso de infiltración. - Monitoreo de anomalías internas: Despliegue de sensores analíticos orientados a detectar
comportamientos anómalos dentro de los propios perímetros controlados, asumiendo que el
enemigo ya opera en el interior.
4. Ingeniería de Engaño Activo y Canary Traps
Para neutralizar la infiltración antes de que cause daños irreparables, las organizaciones deben
trascender la detección pasiva e incorporar mecanismos de engaño activo (Active Deception):
- Trampas de Canario (Canary Traps): Despliegue de documentos trampa, credenciales falsas y
micro-servicios señuelo que no tienen ninguna utilidad operativa legítima para el personal
interno, pero cuya consulta o acceso activa de forma inmediata una alerta de contrainteligencia
de alta fidelidad. - Contrainteligencia Ofensiva: Estas trampas no solo sirven para detectar la brecha, sino que
permiten inyectar inteligencia alterada o desinformación controlada en los canales del
adversario, degradando su capacidad analítica y obligándole a consumir recursos analizando
datos falsos.
5. La Manipulación del Bucle OODA del Adversario
El objetivo último de la contrainteligencia en las PMCs/PICs es fracturar la agilidad táctica del
atacante mediante la alteración de su ciclo de decisión, conocido como el bucle OODA
(Observar, Orientar, Decidir, Actuar), formulado por John Boyd:
- Distorsión de la Observación y Orientación: Mediante el engaño activo y los señuelos, se
alimenta al adversario con un flujo sesgado de información, provocando que su fase de
orientación se base en premisas falsas. - Parálisis Operativa: Cuando las expectativas del atacante chocarán sistemáticamente con
datos contradictorios generados por las contramedidas de la organización, se induce a la fatiga
cognitiva y a la parálisis en su toma de decisiones, neutralizando la amenaza antes de que se
materialice el daño estratégico.
6. Implicaciones y Conclusiones Estratégicas
La seguridad de las Empresas Militares y de Inteligencia Privadas ya no puede medirse por la
robustez de sus barreras estáticas, sino por su agilidad para corromper la visibilidad del
oponente.
- Riesgo Crítico: Mantener estructuras de seguridad basadas en la confianza y el perímetro expone a las organizaciones al robo invisible de propiedad intelectual y capacidades operativas críticas.
- Recomendación para la Alta Dirección: Es indispensable institucionalizar unidades de contrainteligencia integradas que operen bajo doctrinas de engaño activo y simulación de brechas, desplazando el presupuesto de seguridad hacia la interrupción proactiva del ciclo cognitivo del atacante.
No responses yet